
Comment assurer la sécurité des systèmes d’information ?
8 mai 2022
Quelles sont les caractéristiques essentielles d’une politique de sécurité d’un système d’information ?
8 mai 2022
Aujourd’hui, les entreprises dépendent plus que jamais des données, c’est pourquoi la protection contre la perte, le vol et la corruption est la clé du succès.
Pourquoi securiser les données ?

Une mauvaise manipulation, un vol, une attaque informatique ou un virus peuvent entraîner une perte de données. Par conséquent, il est important de prendre des mesures de précaution pour protéger vos données.
Pourquoi la sécurité des données ? En bref, un réseau informatique non sécurisé peut conduire à la faillite d’une entreprise ou à des poursuites judiciaires, dans le pire des cas. La protection des données informatiques est donc une méthode essentielle pour éviter le piratage et la perte de données.
Quels sont les objectifs visés par la sécurité des systèmes d’information ?
Principes fondamentaux de l’intégrité de la sécurité informatique : s’assurer que les données sont ce qu’elles sont censées être. Disponibilité : maintien du bon fonctionnement du système d’information. Confidentialité : rend les informations incompréhensibles pour les personnes qui ne sont pas les seuls participants à la transaction.
Quels sont les 4 facteurs de la sécurité informatique ?
La norme traitant des systèmes de management de la sécurité de l’information (SMSI) est la norme ISO/CEI 27001 qui met l’accent sur la confidentialité – « Intégrité – accessibilité », ce qui signifie en français accessibilité, intégrité et vie privée.
Quels sont les trois objectifs d’une politique de sécurité complète ?
La politique de sécurité a pour objet de définir : les grandes orientations et principes génériques à appliquer, techniques et organisationnels ; les personnes responsables; organisation des différents acteurs.
Comment assurer la protection des données personnelles ?

Ces recommandations sont les suivantes :
- Éduquer les utilisateurs.
- Authentifiez les utilisateurs.
- Gérer les autorisations.
- Suivez les accès et gérez les incidents.
- Postes de travail sécurisés.
- Informatique mobile sécurisée.
- Protégez votre réseau informatique interne.
- Serveurs sécurisés.
Pourquoi assurer la protection des données personnelles ? Le vol, l’altération ou la suppression de ces informations peuvent avoir des effets catastrophiques sur les assurés… et sur les mutuelles, fiduciaires de leurs adhérents. Par conséquent, dans le cadre de la sécurité, la protection des données personnelles est cruciale.
Comment sécuriser les données stockées ?
Certaines données sont plus sensibles que d’autres. Si vous avez l’habitude de crypter vos données ou de protéger votre équipement par mot de passe, faites de même avec vos sauvegardes : cryptez vos sauvegardes de données. Protégez l’accès à la solution de sécurité avec un mot de passe unique et fort.
Comment sécuriser le stockage de données ?
Crypter les sauvegardes de données. Protégez l’accès à la solution de sécurité avec un mot de passe unique et fort. Assurez-vous que les sauvegardes ne sont autorisées que par des personnes autorisées. Des pratiques telles que le cryptage deviennent de plus en plus importantes dans les affaires.
Comment sécuriser les données sur mon ordinateur ?
Chiffrez vos données sensibles Cliquez avec le bouton droit sur le dossier de protection et accédez à Propriétés> Général> Avancé. Cochez ensuite la case « Crypter le contenu pour protéger les données ». Vous pouvez ensuite enregistrer votre clé de chiffrement : il s’agit d’un mot de passe ultra-sécurisé à stocker.
Comment protéger les données des utilisateurs ?
La CNIL recommande entre autres le verrouillage automatique des sessions ; stocker les données sur le réseau de l’organisation et non sur les postes de travail ; restreindre la connectivité des médias mobiles ; désactiver leur exécution automatique (& quot; autorun & quot;); fournir un accès wi-fi.
Pourquoi la sécurité des systèmes d’information ?

La sécurité informatique a pour but de garantir la sécurité d’accès et d’utilisation des informations stockées dans les équipements informatiques, ainsi que le système lui-même, la protection contre d’éventuelles attaques, l’identification des vulnérabilités et l’application du cryptage du système sur…
Pourquoi fournir un système d’information ? Pour chaque entreprise qui utilise le réseau, la cybersécurité devient de plus en plus urgente. Les cybercriminels passent par le réseau de l’entreprise pour accéder aux informations confidentielles de l’entreprise. Il est donc important de protéger ces données afin de préserver la souveraineté de l’entreprise.
Quel est le but de la sécurité ?
éviter les risques et les situations dangereuses, ne pas « interférer » ; alarme en cas d’anomalie ; mettre en sécurité dans une situation dangereuse.
Quels sont les 4 facteurs de la sécurité informatique ?
La norme traitant des systèmes de management de la sécurité de l’information (SMSI) est la norme ISO/CEI 27001 qui met l’accent sur la confidentialité – « Intégrité – accessibilité », ce qui signifie en français accessibilité, intégrité et vie privée.
Quel est le but de la sûreté ?
La sécurité est l’ensemble des mesures visant à la protection contre les intentions malveillantes. Elle diffère de la sécurité, qui comprend des mesures de protection contre les accidents.
Pourquoi la sécurité des données ?
La sécurité des données vise à prévenir les fuites de données, à réduire le risque d’exposition des données et à garantir la conformité réglementaire.
Quels sont les objectifs visés par la sécurité des systèmes d’information ?
Principes fondamentaux de l’intégrité de la sécurité informatique : s’assurer que les données sont ce qu’elles sont censées être. Disponibilité : maintien du bon fonctionnement du système d’information. Confidentialité : rend les informations incompréhensibles pour les personnes qui ne sont pas les seuls participants à la transaction.
Quels sont les 4 facteurs de la sécurité informatique ?
La norme traitant des systèmes de management de la sécurité de l’information (SMSI) est la norme ISO/CEI 27001 qui met l’accent sur la confidentialité – « Intégrité – accessibilité », ce qui signifie en français accessibilité, intégrité et vie privée.
Quels sont les trois objectifs d’une politique de sécurité complète ?
La politique de sécurité a pour objet de définir : les grandes orientations et principes génériques à appliquer, techniques et organisationnels ; les personnes responsables; organisation des différents acteurs.
Pourquoi la sécurité est un sujet important dans les systèmes d’information ?

Par ailleurs, la sécurité des systèmes d’information est un avantage concurrentiel car elle offre aux clients et partenaires la garantie que les informations confidentielles confiées à votre entreprise (cahier des charges, plans) sont protégées.
Quels sont les trois principaux objectifs de la sécurité informatique ? Principes fondamentaux de l’intégrité de la sécurité informatique : s’assurer que les données sont ce qu’elles sont censées être. Disponibilité : maintien du bon fonctionnement du système d’information. Confidentialité : rend les informations incompréhensibles pour les personnes qui ne sont pas les seuls participants à la transaction.
Pourquoi Est-ce important de sécuriser les informations de l’entreprise ?
La protection des données confidentielles est une garantie et une confiance pour les partenaires de l’entreprise (entre autres clients et fournisseurs), étant donné que son système stocke de nombreuses informations précieuses à leur sujet.
Pourquoi il est important de sécuriser les données ?
La plupart de ces informations sont sensibles, de sorte que si elles tombent entre de mauvaises mains, elles pourraient nuire à l’entreprise, voire sa faillite. Pour éviter une telle catastrophe, les entreprises ont recours à la sécurité informatique.
Pourquoi sécuriser les données d’une entreprise ?
Le système d’information de l’entreprise est devenu stratégique, sa sécurité est essentielle et vos données doivent être : Disponibles à tout moment et quelle que soit votre localisation géographique, Intégrales, c’est-à-dire exactes et complètes, Confidentielles, l’accès ne doit être réservé qu’aux personnes autorisées.
Comment assurer la sécurité des systèmes d’information ?
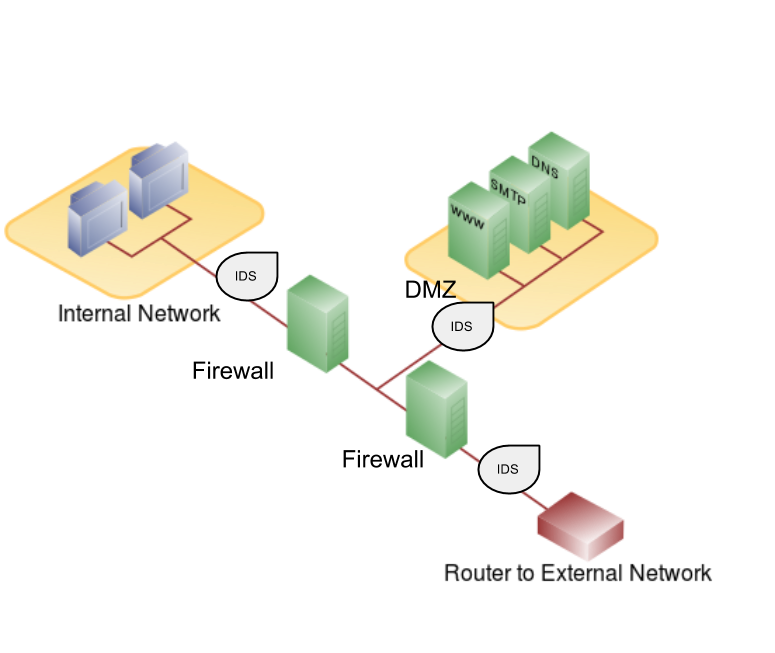
Sécuriser le réseau local Le système d’information doit être protégé des attaques extérieures. Le premier niveau de protection doit être assuré par des dispositifs de sécurité logiques spécifiques tels que des routeurs de filtrage (ACL), des pare-feu, des sondes antivol, etc.
Quels sont les 4 facteurs de la sécurité informatique ?
La norme traitant des systèmes de management de la sécurité de l’information (SMSI) est la norme ISO/CEI 27001 qui met l’accent sur la confidentialité – « Intégrité – accessibilité », ce qui signifie en français accessibilité, intégrité et vie privée.
Comment l’organisation Protège-t-elle son système d’information ?
Aujourd’hui, plusieurs entreprises ont leur propre serveur. Ils doivent donc protéger l’accès à ce dernier en le plaçant dans un local fermé et climatisé, au centre du bâtiment et non au rez-de-chaussée. On voit souvent des entreprises installer leurs serveurs dans des endroits sans climatisation.
Sources :





